Ein vollständiges Berechtigungskonzept in einer Demo-Datei: von der Zeilen- und Objektsicherheit im Modell bis zur Steuerung von Spalten, Kennzahlen, Seiten und Filtern im Bericht. Zentral verwaltet und auf Ihr eigenes Modell übertragbar.
KI-Bild
Alle Zugriffsrechte stehen in einer Tabelle. Neue Rollen, Länder oder Mandanten pflegen Sie dort, ohne zusätzliche DAX-Logik.
Wechseln Sie in der Demo zwischen vier Rollen und sehen Sie sofort, wie sich Daten, Spalten, Kennzahlen und Seiten verändern.
Anleitungen für jeden Schritt: Rollen anlegen, mit Microsoft Entra verbinden, testen und über Workspaces und Apps verteilen.
Das Modul richtet sich an alle, die in Power BI festlegen, wer welche Daten sehen darf, und das sauber umsetzen wollen.
Jeder Nutzer sieht nur die Daten, die für ihn bestimmt sind. Ob nach Region, Abteilung oder Kunde, Sie legen fest, wer was sehen darf.
Einmal einrichten, danach nur noch die zentrale Tabelle pflegen. Zugriffe vergeben Sie über Microsoft-Entra-Gruppen statt über Einzelfreigaben.
Bewährte Konzepte für Workspaces, Rollen und Apps sorgen dafür, dass der Überblick erhalten bleibt, auch wenn Ihre Power-BI-Umgebung wächst.
Zwei Ebenen schützen die Daten im Modell, vier weitere steuern, was im Bericht sichtbar ist. Alle sechs greifen in einem System ineinander.
Die Demo basiert auf dem Contoso-Referenzmodell. Jede Ebene hat eine eigene Berichtsseite, die Rolle wechseln Sie direkt im Bericht.

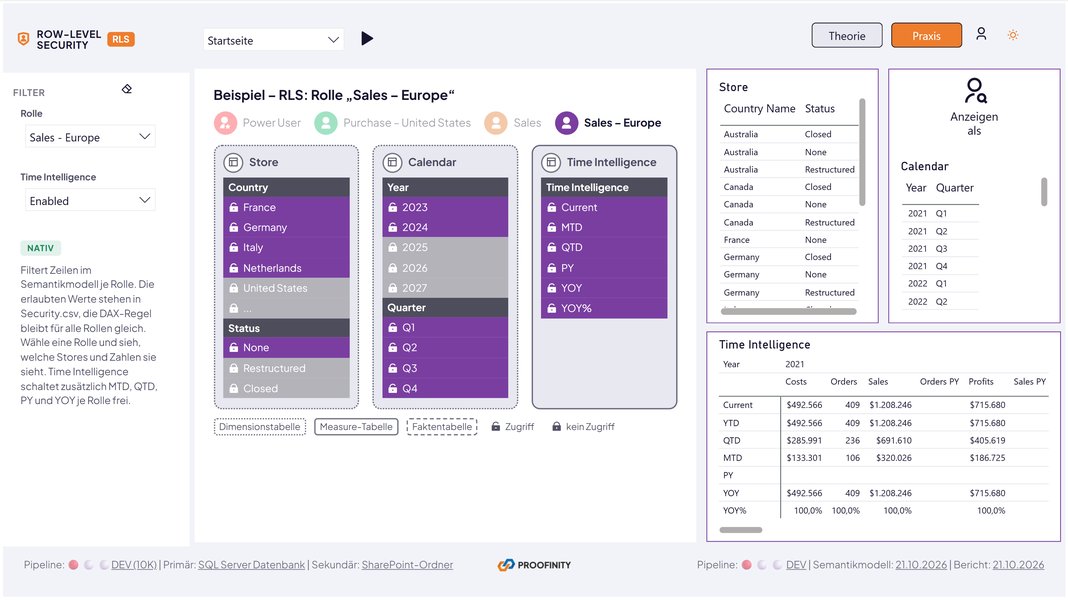
Filtert die Zeilen einer Tabelle je Rolle, zum Beispiel auf die Länder und Jahre, für die eine Rolle freigegeben ist.

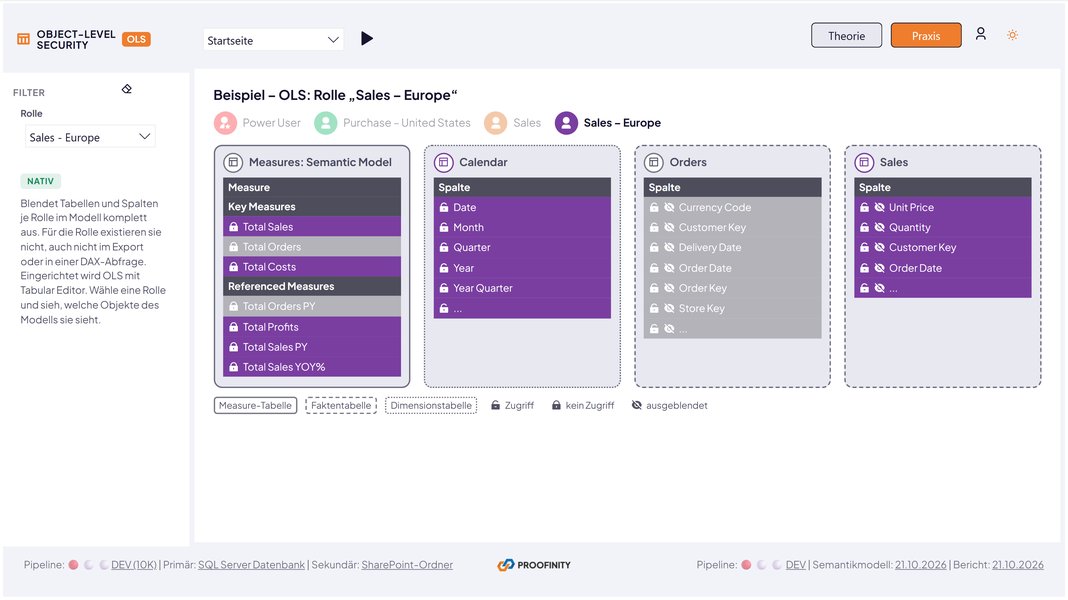
Blendet ganze Tabellen, Spalten und davon abhängige Kennzahlen je Rolle aus. Für diese Rolle existieren die Objekte im Modell nicht.

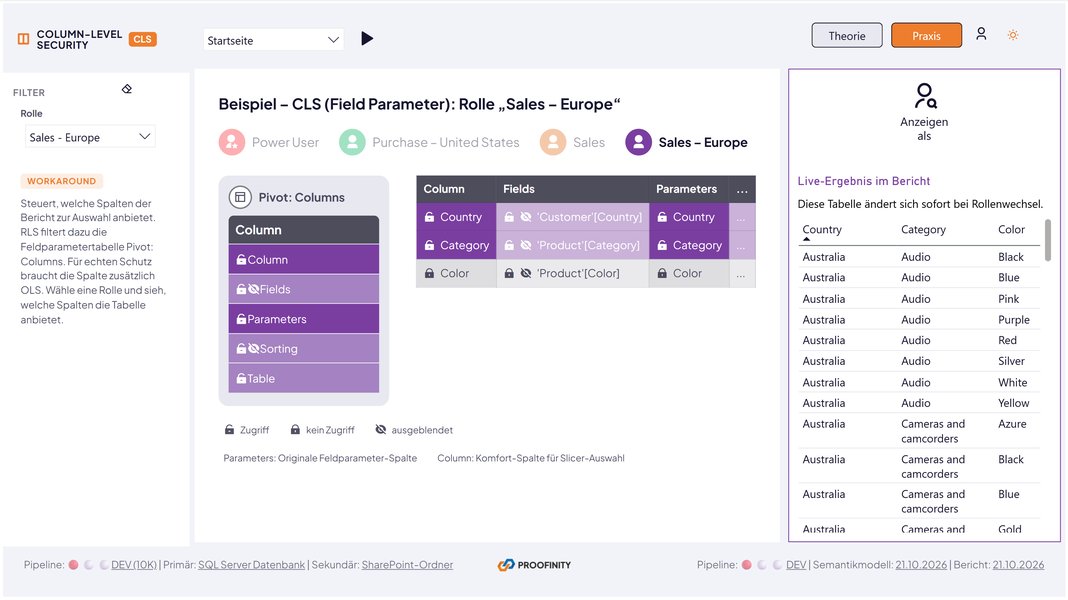
Steuert, welche Spalten eine Rolle im Bericht auswählen kann.

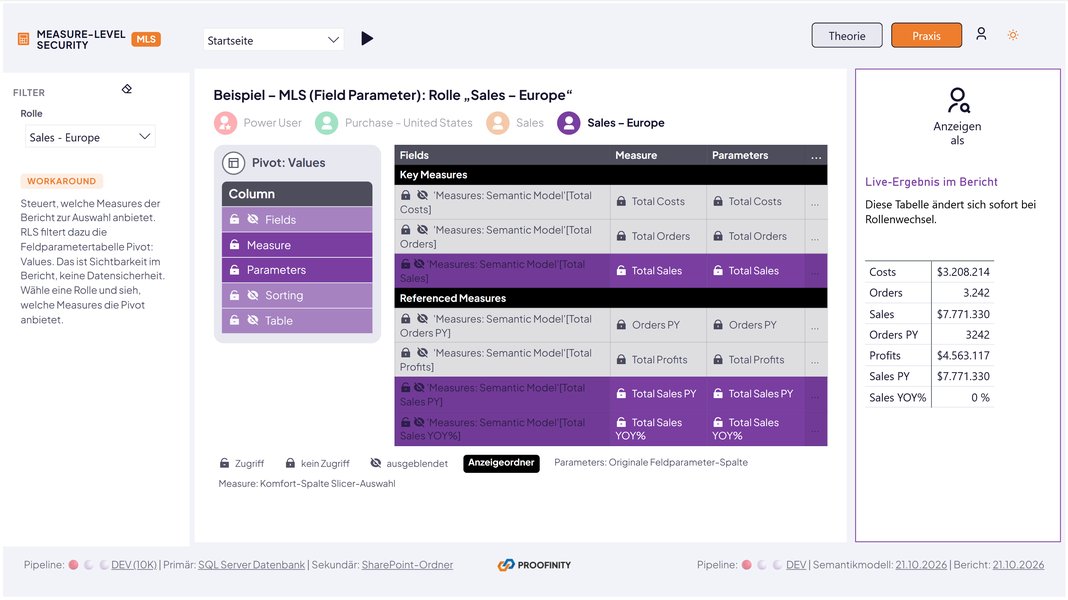
Steuert, welche Kennzahlen eine Rolle im Bericht auswählen kann.

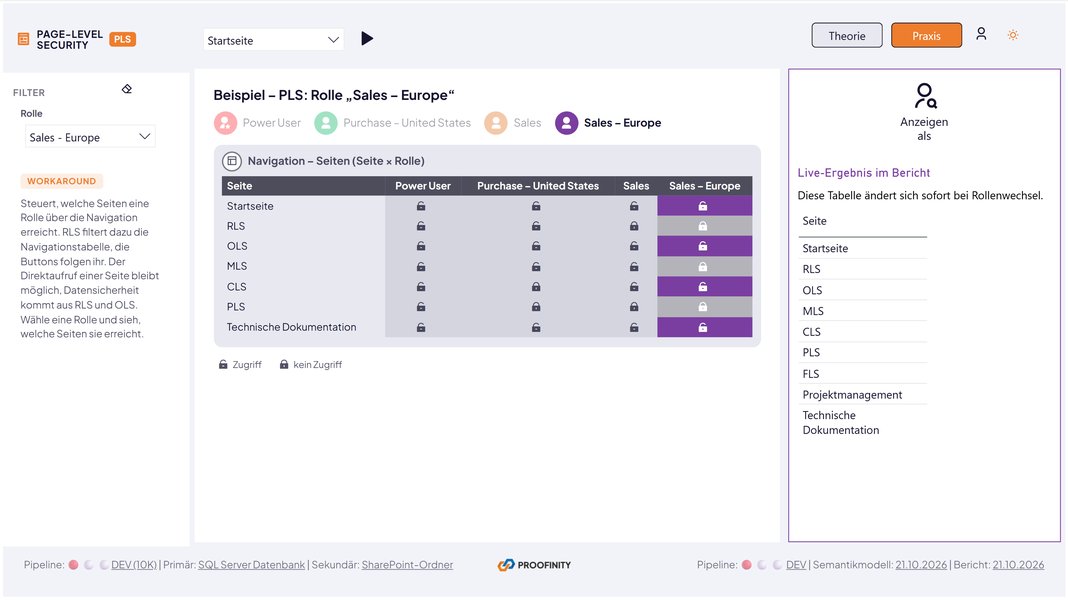
Zeigt in der Navigation je Rolle nur die freigegebenen Berichtsseiten. Power BI selbst bietet keine Seitensicherheit.

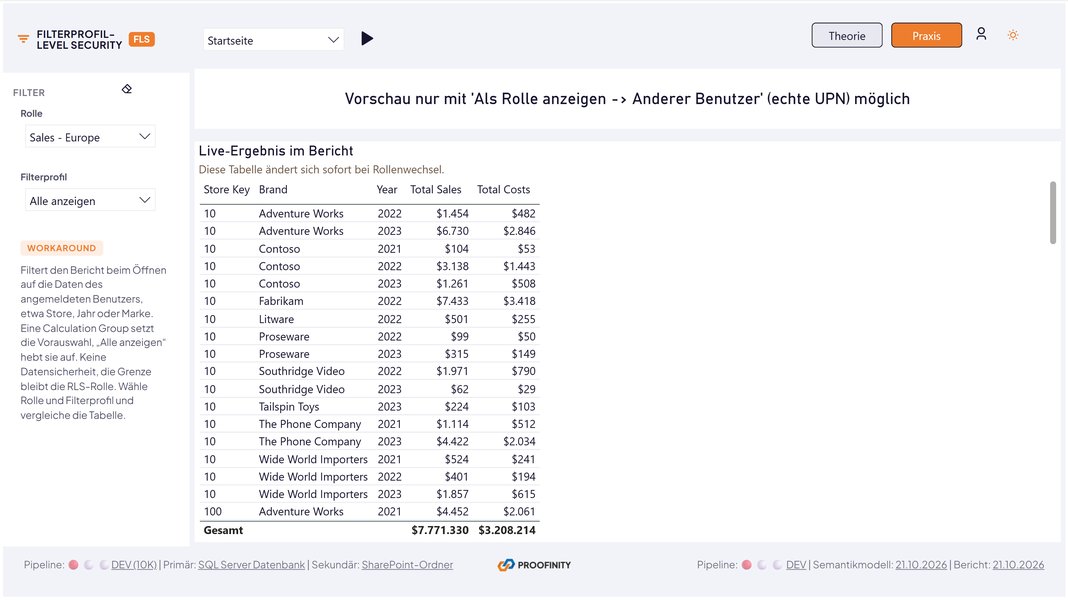
Filtert den Bericht beim Öffnen automatisch auf die Daten des angemeldeten Nutzers, etwa auf seine Stores, Jahre und Marken.
Jede Ebene hat einen Umschalter: Theorie erklärt das Konzept, Praxis zeigt es live am Modell.
Die vollständige Dokumentation ist direkt im Bericht eingebettet und durchsuchbar. Sie wechseln zwischen Demo und Erklärung, ohne den Bericht zu verlassen.
KI-Bild
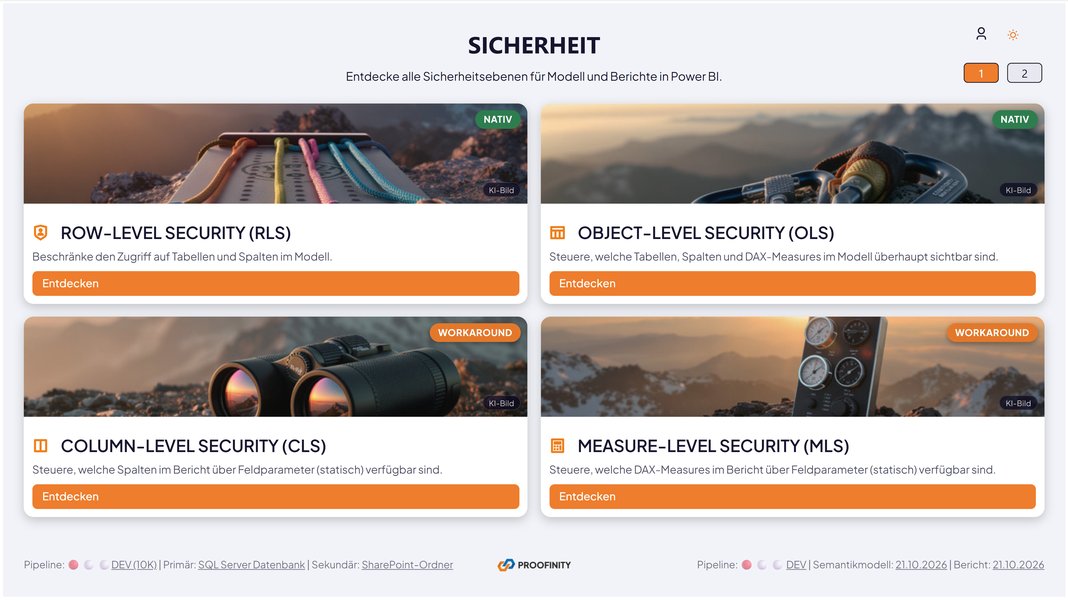
Startseite der Demo: jede Kachel ist als nativ oder als Workaround gekennzeichnet.
Die Dokumentation führt vom ersten Verständnis über die Rollenmatrix bis zu Test, Audit und Governance.
Aufbau der Tabelle, die alle Regeln enthält, mit Vorlagen für Benutzer, Gruppen und Sicherheitsregeln.
Getrennte Workspaces für Entwicklung, Test und Produktion, Rollen im Workspace und Verteilung über Apps an Zielgruppen.
Zugriffe über Microsoft-Entra-Gruppen statt Einzelfreigaben, mit einer einheitlichen Namenskonvention.
Prüfung je Ebene in Power BI Desktop, im Power BI Service und in DAX Studio, mit einer Testmatrix als Abnahmedokument.
Leitplanken für die Frage, wer was sieht, damit Berechtigungen auch später nachvollziehbar bleiben.
Tabellen- und Spaltennamen werden angepasst, die Muster bleiben gleich. Der Weg dahin ist Schritt für Schritt beschrieben.
Wir setzen das Modul in Training, Coaching und Projekten ein, damit Ihr Berechtigungskonzept schneller steht.
Ihr Team lernt die sechs Ebenen an der Demo kennen und erfährt, wie sie sich auf eigene Modelle übertragen lassen.
Training ansehenWir begleiten die Umsetzung an Ihrem eigenen Modell, von der Rollenmatrix bis zum Test im Service.
Coaching ansehenWir setzen das Berechtigungskonzept für Sie um, inklusive Workspaces, Apps, Entra-Gruppen und Abnahme.
Projekt ansehenSie möchten Berechtigungen in Power BI sauber aufsetzen oder ein bestehendes Konzept prüfen lassen? Erzählen Sie uns, worum es geht, wir melden uns zeitnah.
Die Sicherheitsebenen sind am Referenzmodell von Foundation umgesetzt, Rollen und Testmatrix lassen sich dort nachvollziehen.
Modul ansehenZeitberechnungen und Sicherheitsrollen wirken im selben Datenmodell und werden deshalb gemeinsam getestet.
Modul ansehenRollen, Regeln und Testfälle gehören in die technische Dokumentation, damit Freigaben später nachvollziehbar bleiben.
Modul ansehenJa, das ist der Standardfall. Tabellen- und Spaltennamen werden an Ihr Modell angepasst, die Muster für die Sicherheitsregeln bleiben gleich. Ihre Rollen tragen Sie in die Vorlagen ein.
Nein. Die Rolle selbst legen Sie im Modell an, die Regeln dafür kommen aus der zentralen Tabelle. Neue Länder, Mandanten oder Filter ergänzen Sie dort, ohne zusätzliche DAX-Logik.
Ja. Die gezeigten Sicherheitsebenen funktionieren mit Pro-Lizenzen, eine Premium-Kapazität ist nicht nötig. Für Object-Level Security nutzen Sie den kostenlosen Tabular Editor, weil Power BI Desktop dafür keine eigene Oberfläche bietet.
Mit drei Werkzeugen: „Als Rolle anzeigen“ in Power BI Desktop, Testkonten je Gruppe im Power BI Service und DAX Studio für die technische Sicht. Die Testmatrix hält die Ergebnisse je Rolle fest und dient als Abnahmedokument.
Nein. Echte Datensicherheit bieten nur Row-Level und Object-Level Security, weil sie im Semantikmodell wirken. Die vier Workarounds steuern, was im Bericht sichtbar ist. Wer zum Beispiel Daten exportiert oder per Analyze in Excel abfragt, sieht weiterhin alles, was seine RLS-Rolle erlaubt. Deshalb kombinieren wir sie immer mit RLS und OLS.